Kako merimo uspešnost oglasne kampanje na Googlu?
6. februarja, 2014

Si lahko predstavljate, da bi živeli brez e-pošte? E-naslov potrebujete za prijavo v najljubše socialno omrežje, nanj prejmete karte za izbrani koncert ali podatke za rezervacijo hotela. Ampak z e-naslovom dostopate tudi do banke in drugih digitalnih storitev, kjer so shranjeni občutljivi podatki.
E-pošta je nepogrešljiva tako pri zasebni kot poslovni komunikaciji. Prav zaradi tega je pogosta tarča spletnih nepridipravov, ki se lahko z uspešnim vdorom zelo okoristijo. SI-CERT navaja, da so v letu 2023 obravnavali več kot 1600 phishing napadov ter številne druge prevare preko e-pošte.
Z različnimi ukrepi lahko znatno zmanjšate verjetnost, da bi se kdaj znašli v tej neslavni statistki ali bili kakorkoli finančno oškodovani. Spletni napadalci so postali prefinjeni, zato morate vi biti toliko bolj previdni in zagotoviti ustrezno varnost svoje e-pošte.
Prva obrambna točka pred kakršnimikoli spletnimi napadi so varna in močna gesla. Sestavljena naj bodo iz kombinacije velikih in malih črk, številk in znakov. Na tak način občutno zmanjšate verjetnost, da bi se nepridipravi dokopali do vašega gesla.
Geslo admin1234 računalnik razvozla v 0,20 milisekunde.
Zato še danes zamenjajte 123456, admin1234 ali imeinpriimek geslo za bolj kompleksno kombinacijo.
Če upoštevamo, koliko spletnih računov v povprečju (zasebnih in službenih) uporabljamo, je ustvarjanje in pomnjenje že približno 20 zapletenih gesel lahko precej težavno. Gesla zato shranjujte v preverjenih in zaupanja vrednih upraviteljih gesel ter uporabljajte dvo-faktorsko avtentikacijo (2FA) povsod, kjer je to mogoče.
Uporabljate enako geslo tako za e-pošto kot za druge spletne račune? Razlog, zakaj je to tako slaba zamisel, je preprost. Kibernetski kriminalci dobro vedo, koliko ljudi ponovno uporablja svoja gesla. Zato vedno preverijo, koliko računov lahko odklenejo z enim geslom. Če na primer eno geslo uporabljate za pet osebnih računov, bo ob ugotovitvi gesla ogroženih vseh pet računov. In škoda bo še večja!
Uporaba istega gesla za poslovne in zasebne račune je še posebej nevarna, saj lahko hekerji hitro pridobijo dostop do vašega službenega e-poštnega predala in podatkov v njem.
Tehnika lažnega predstavljanja (phishing) je ena izmed bolj pogostih tehnik, s katero lahko napadalci na relativno enostaven način pridejo do želenih podatkov. Včasih ste njihova sporočila prepoznali po polomljeni slovenščini, a je danes tudi njihova komunikacija postala zavidljivo dobra. Zlasti ko sporočilo preletimo in je to eno izmed številnih e-sporočil v predalu, lahko hitro spregledamo zlonamerne namene in pošiljateljev e-mail naslov.
Ko nekdo od vas zahteva osebne podatke, podatke o bančnih računih ali gesla, morate biti še posebej pozorni, zlasti če takega sporočila ne pričakujete. Če pošiljatelj zahteva takojšnje odgovore in vam ni popolnoma jasno, na kaj se navezuje, dvakrat premislite, preden predate osebne podatke!
V takem primeru najprej res dobro preverite naslov pošiljatelja. Bodite pozorni predvsem na domene v e-naslovu, saj so včasih samo podobne tistim, ki jih poznate (na primer “@domemca.com” namesto “@domenca.com”).
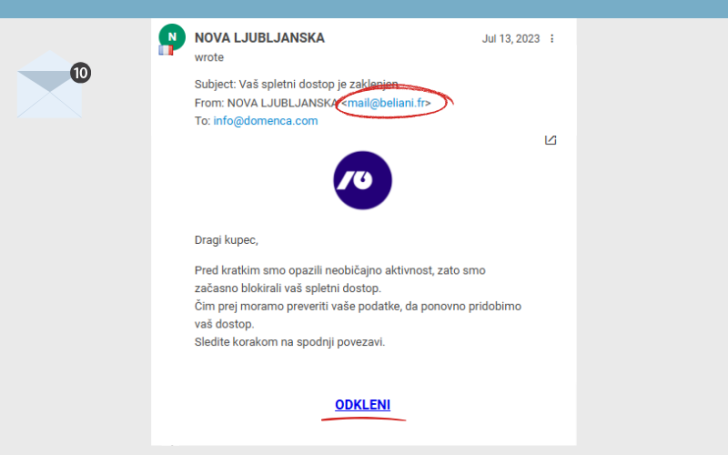
Primer phishing sporočila, kjer se napadalci lažno predstavljajo kot bančna ustanova NLB. Poleg očitno nepravilnega e-mail naslova pošiljatelja, lahko v sporočilu zaznamo še druge znake poizkusa zlorabe: naslavljanje z “Dragi kupec”, izvajanje časovnega pritiska, slabo stilizirana povezava “ODKLENI”, ime pošiljatelja – NOVA LJUBLJANSKA.
To seveda ni edina taktika spletnih nepridipravov, tukaj si lahko več preberete o tem, kako deluje spoofing. Gre za e-sporočila, ki na prvi pogled delujejo, kot da so bila poslana iz vašega e-poštnega predala.
Več kot 90 % zlonamerne kode je posredovane preko povezav in datotek v e-pošti. Bodite izjemno previdni, katere priponke odpirate in na katere povezave klikate. Veliko bo pomagalo že, da preverite pošiljatelja, kot smo zapisali zgoraj.
Pri pripetih datotekah bodite pozorni na obliko; sumljive datoteke imajo nenavadne končnice, recimo doc.exe. Še posebej previdni bodite pri odpiranju .exe in .rar ali .zip datotek! Čeprav se lahko virusi nahajajo tudi v drugih vrstah datotek, so te najbolj pogosto zlonamerne.
Podobno velja s povezavami. Čeprav na prvi pogled delujejo nedolžno, dobro premislite, če boste kliknili nanjo. To velja zlasti v primerih, ko pošiljatelja ne poznate ali ko vas pošiljatelj poziva k takojšnjemu ukrepanju. Temu običajno sledi še grožnja: če ne boste takoj kliknili na to povezavo, bo vaš račun blokiran.
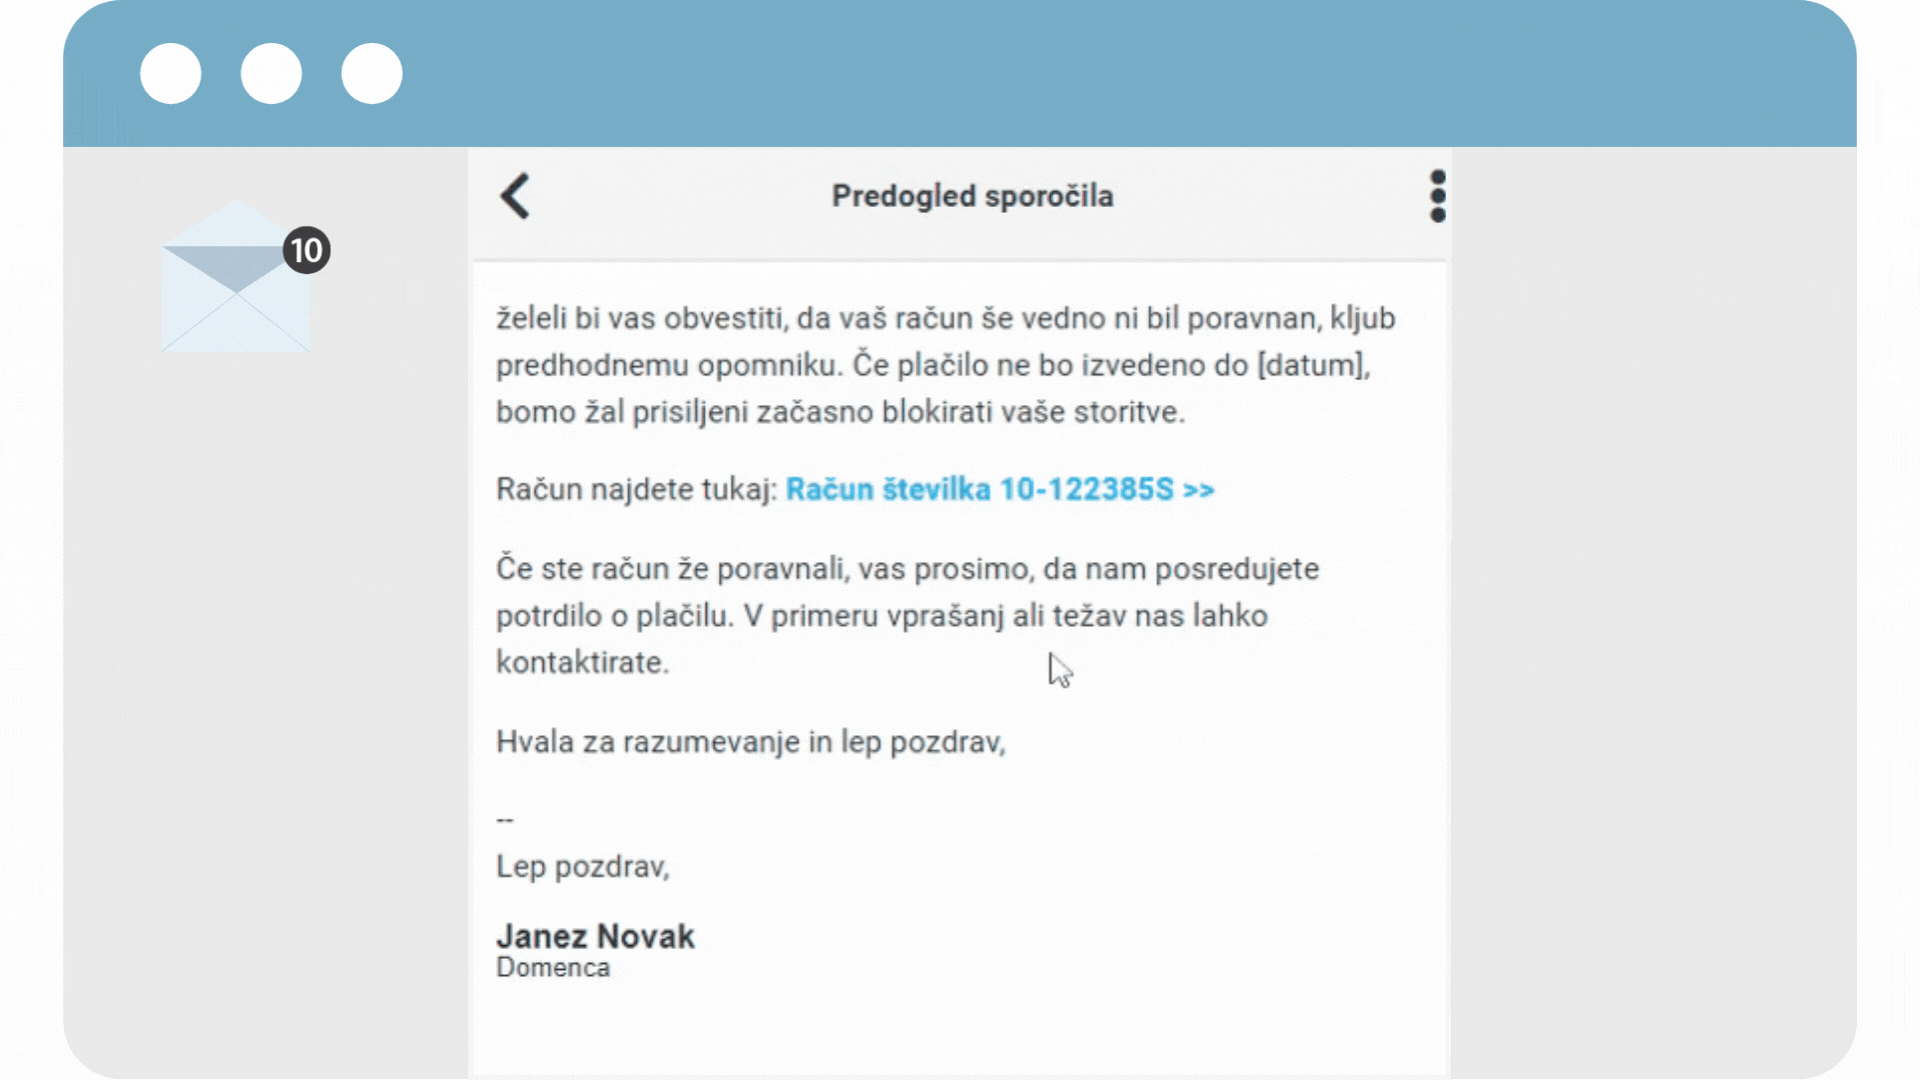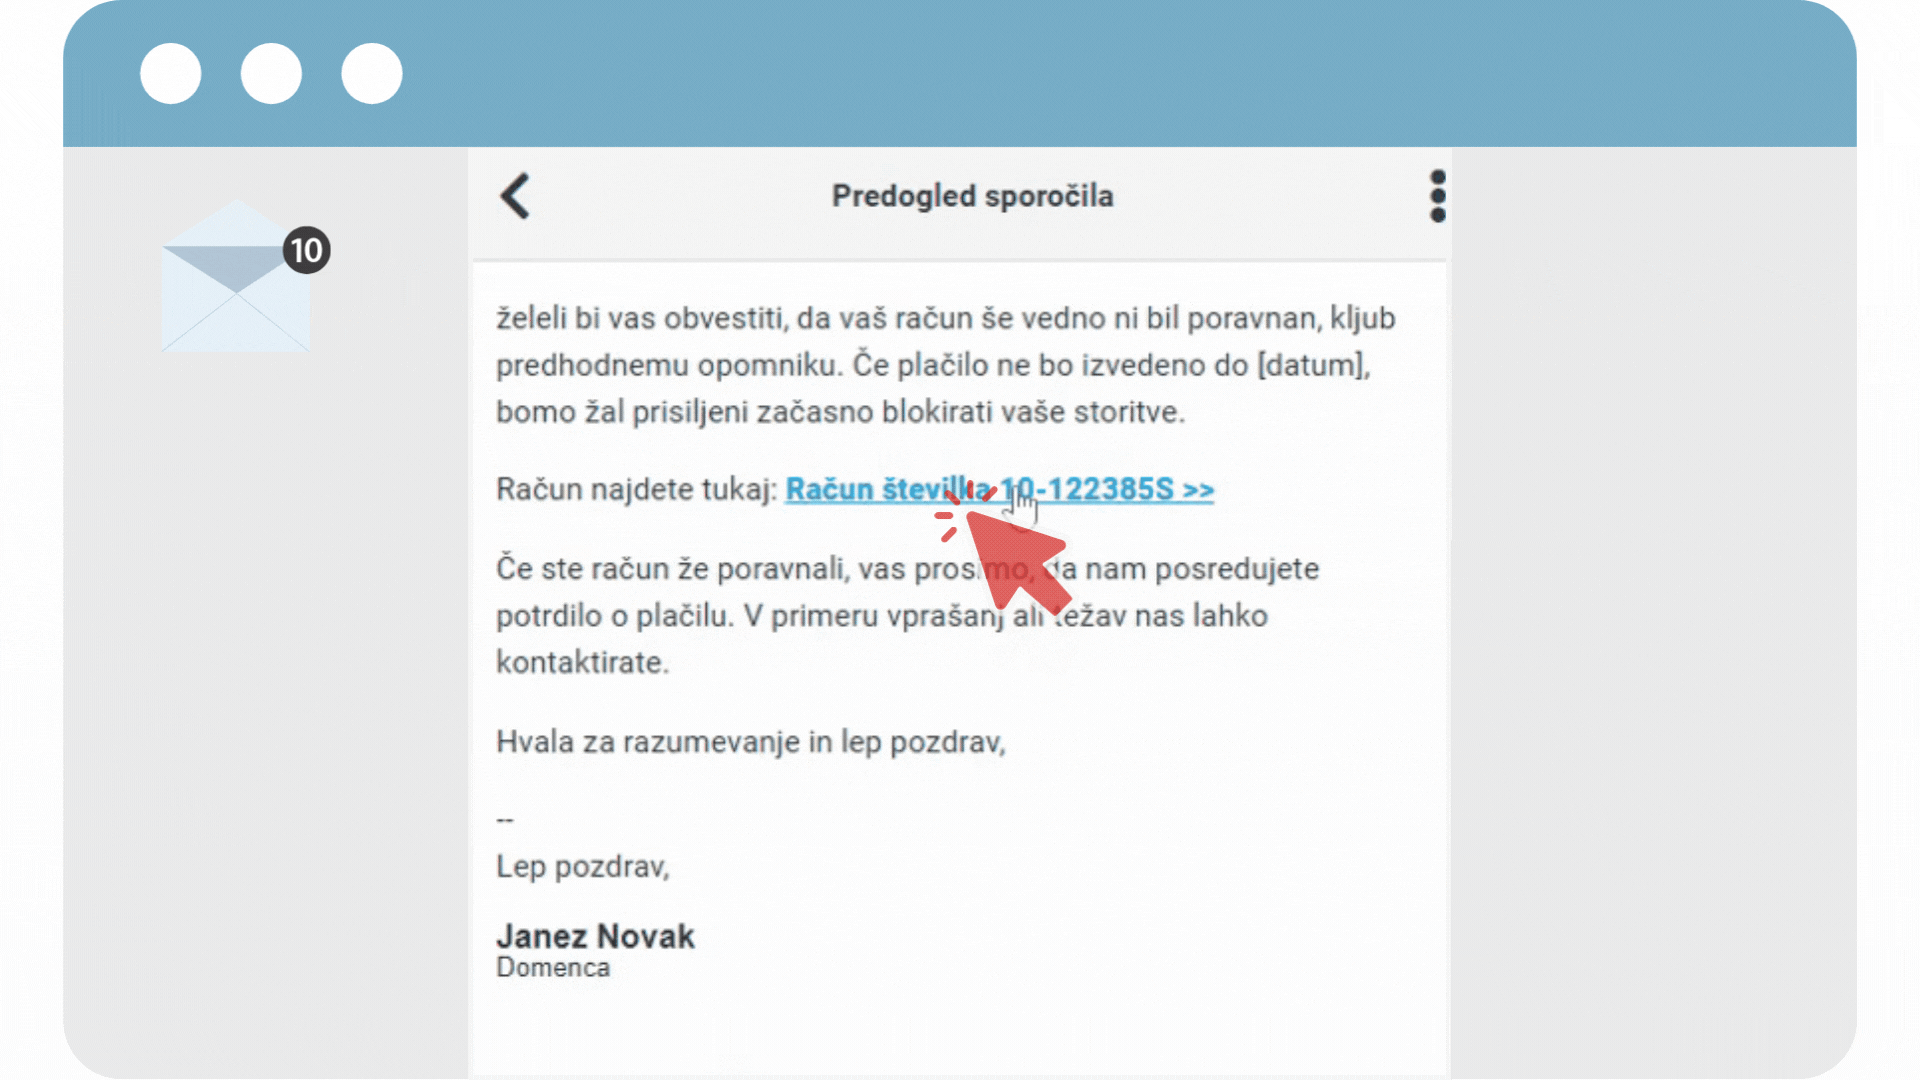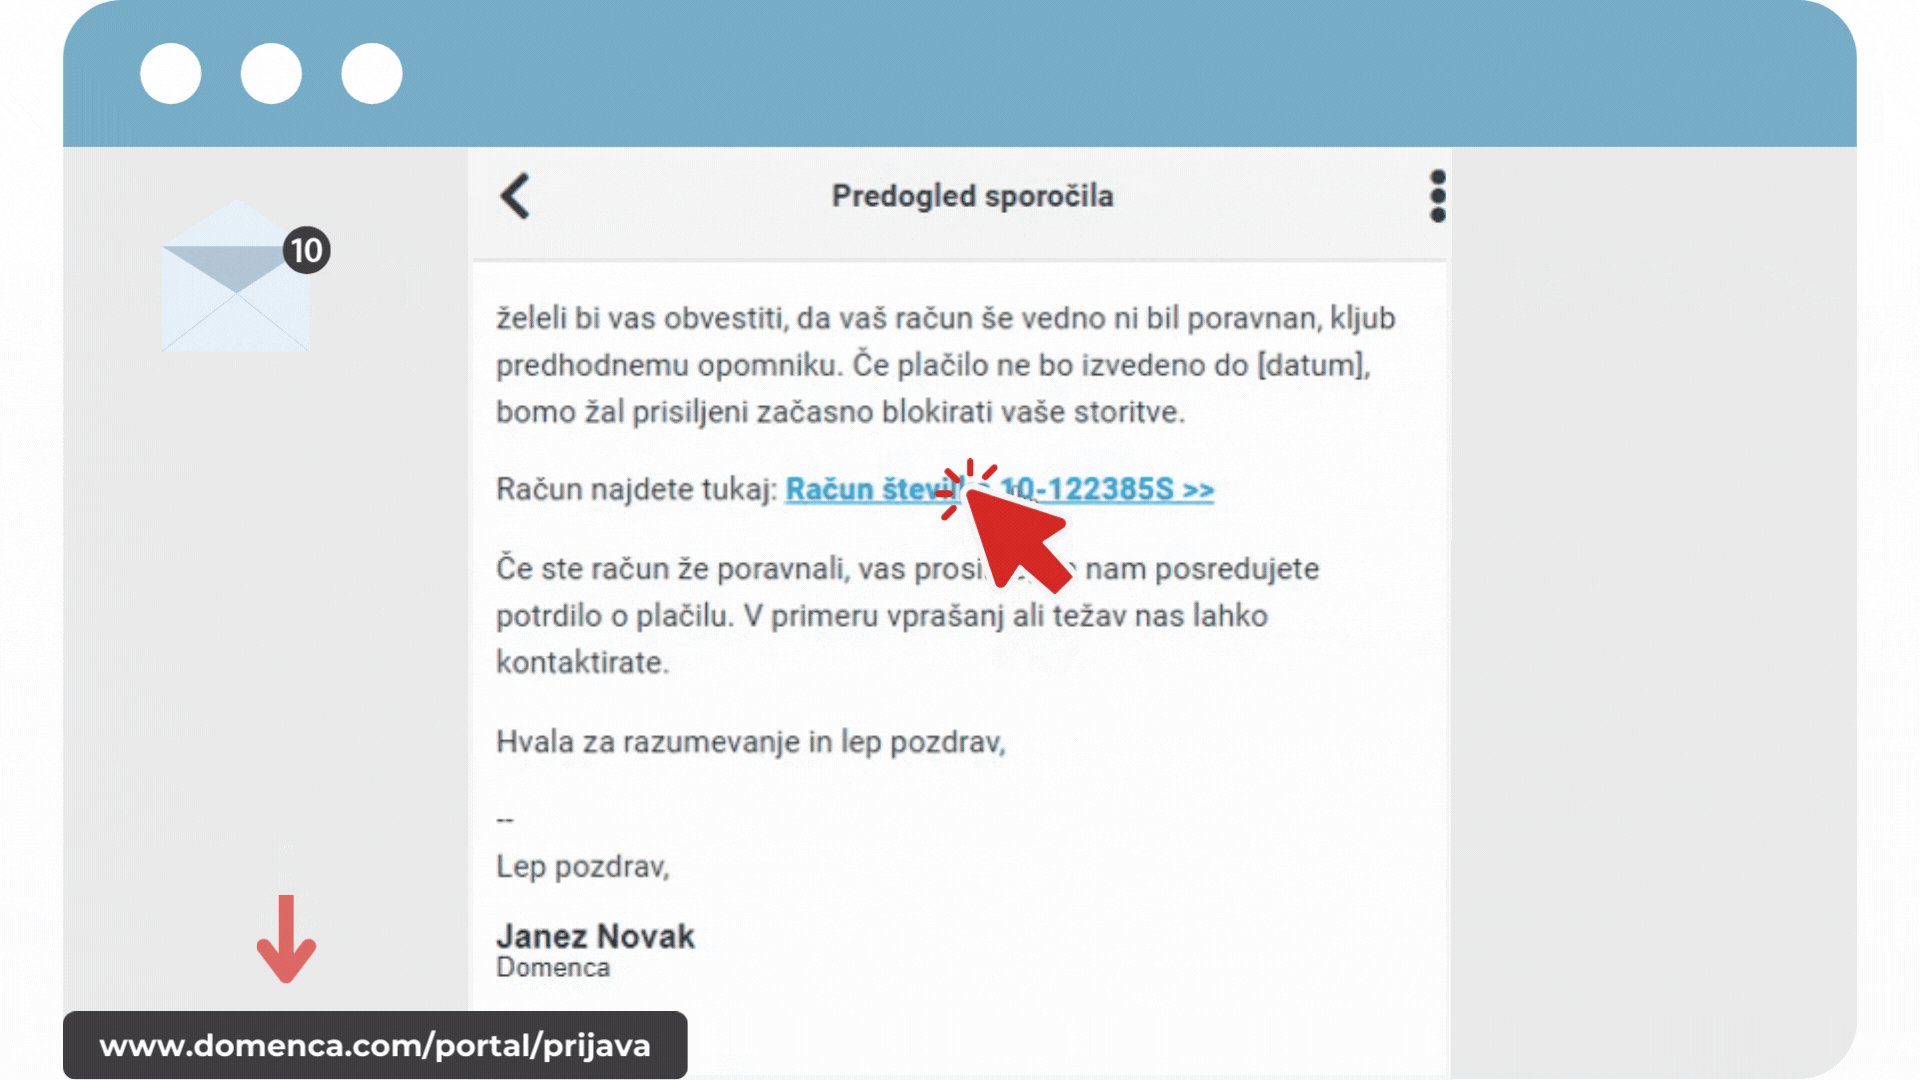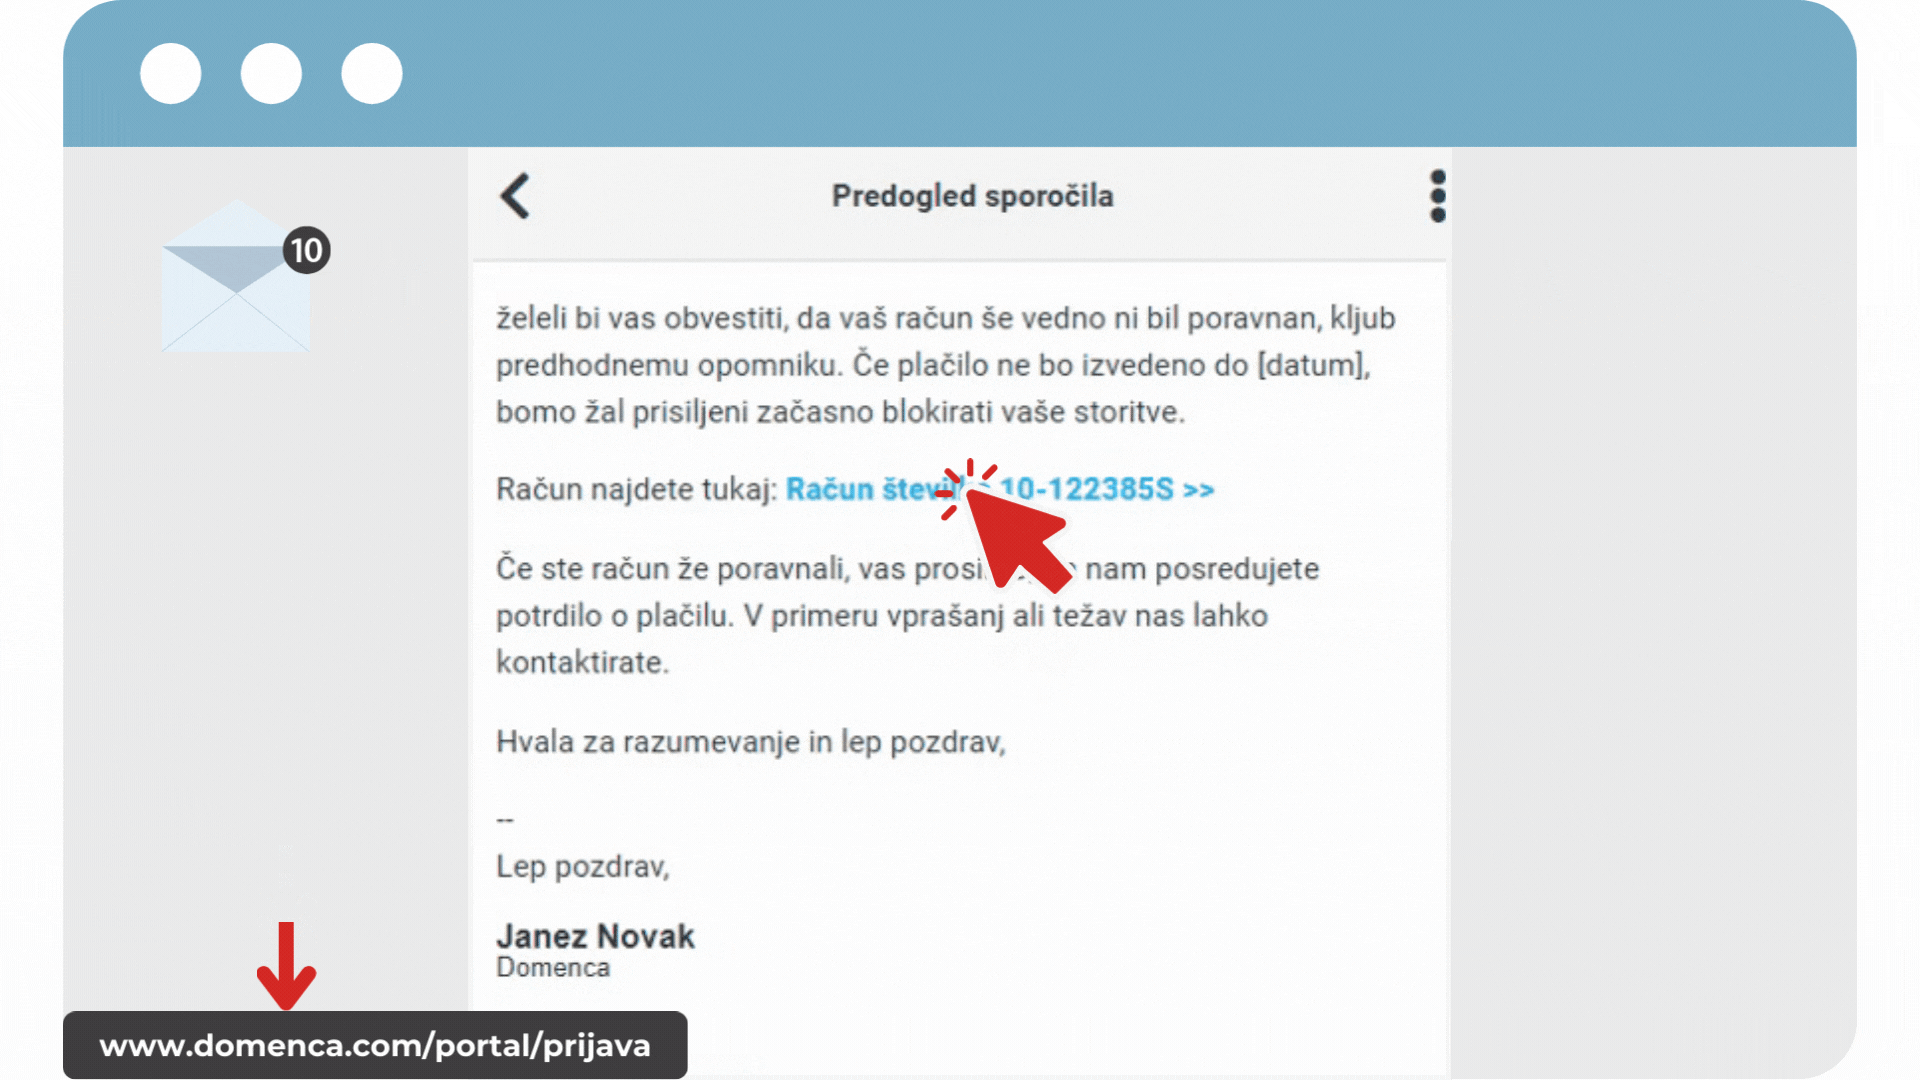
Z miško pojdite čez URL povezavo v sporočilu, brez da izvedete klik. V spodnjem levem kotu vašega brskalnika se bo prikazalo spletno mesto, na katerega boste s klikom preusmerjeni.
Če niste prepričani o legitimnosti pošiljatelja, lahko sicer z odgovorom na prejeto sporočilo zaprosite za dodatne informacije. Da se izognete morebitnim dodatnim pritiskom pa je najbolje, da za mnenje vprašate sodelavca ali prijatelja, lahko pa tudi nas.
V podjetje uvedite izobraževanja o spletnih prevarah (namig: lahko jim posredujete tudi ta blog zapis). Razložite jim, zakaj morajo izbrati varna gesla in zakaj je še toliko bolj pomembno, da so previdni pri odpiranju povezav in priponk neznanih pošiljateljev.
Podjetja so še toliko bolj na udaru zaradi ti. Direktorske prevare (CEO fraud). Ta prevara običajno poteka tako, da zaposleni v podjetju (največkrat je to računovodja ali nekdo, ki dela s financami), prejme e-pošto, za katero se na prvi pogled zdi, da je od direktorja. V e-sporočilu direktor zahteva nujni prenos določenega zneska na račun v tujini. Ker sporočilo deluje izjemno legitimno, računovodja izvede plačilo, vendar žal na račun prevarantov …
Interno izdelajte dobre varnostne protokole, sploh ko so v igri večji zneski in se tako še dodatno zaščitite pred morebitnimi prevarami. Po podatkih SI-CERTA je bilo v letu 2023 povprečno oškodovanje v direktorski prevari 42 000 EUR.
Za podjetja in naslove z lastno domensko končnico je uporaba protokolov za preverjanje pristnosti nujna. Protokoli, kot so SPF, DKIM in DMARC, preprečujejo, da bi kdo pošiljal e-pošto, ki deluje, kot da prihaja iz vašega podjetja. Ustrezno urejeni protokoli hkrati zagotavljajo, da e-pošta ni bila spremenjena med pošiljanjem in izpolnjuje varnostne zahteve za zaščito pred zlorabami.
Pri Domenci so ti protokoli privzeto vključeni v storitve spletnega/e-poštnega gostovanja in priporočamo vam, da preverite, kako je pri vaših ponudnikih.
Če želite biti popolnoma zaščiteni, razmislite o vklopu Hornetsecurity zaščite. To je celovita varnostna rešitev za zaščito pred zlonamerno programsko opremo, neželeno pošto (spam) in phishing napadi.
Z uporabo Hornetsecurity se bistveno zmanjša verjetnost, da bi zlonamerna sporočila sploh prišla v e-poštne predale vaših zaposlenih, saj zaustavi sumljiva sporočila, preden dosežejo vaš e-poštni strežnik. Uporaba e-poštnih storitev v vašem podjetju tako postane bolj varna in brezskrbna.
Pri Domenci smo pooblaščeni partner podjetja Hornetsecurity in storitev lahko vključimo na vašem e-poštnem strežniku, e-mail strežnikih pri Domenci ali pri uporabnikih Microsoft 365. Na voljo imate tudi 30-dnevno testno obdobje.
Kako deluje sistem filtriranja nevarne e-pošte in kako vam lahko pomagamo pri Domenci? Preberite tukaj …
Ko ustvarjate novo spletno stran ali prenavljate obstoječo, je izbira domene ena ključnih odločitev. Dolgo je veljalo pravilo, da morate v Sloveniji nujno izbrati .SI domeno, če pa želite v tujino, pa morda .COM. Vendar so se digitalni trendi v letu 2026 močno spremenili. Globalni trg zahteva prilagodljivost, spletni kupci pa bolj kot kadarkoli prej […]
Če uporabljate WordPress, ste morda ob prijavi v administrativno ploščo opazili opozorilo “Priporočena posodobitev PHP-ja” ali “PHP Update Required“. Takšno sporočilo lahko hitro vzbudi skrb glede delovanja spletne strani, še posebej, če niste povsem prepričani, kaj pomeni. Dobra novica je, da to opozorilo ni znak težav z gostovanjem, temveč predvsem koristno priporočilo, kako lahko svojo […]
Že prodajate, a se vam zdi, da ves dan posvetite le ročnim opravilom? Marsikateri podjetnik, ki prodaja prek Instagrama, Facebooka, zasebnih sporočil ali sejmov, se sooča s podobnimi težavami – muhasti algoritmi socialnih omrežij povzročajo nizek doseg objav in ogromno ročnega dela, ki jemlje preveč časa. Čeprav so ti kanali odličen začetek, imajo žal tudi […]


Podpora vse dni v letu
Dosegljivi smo po telefonu, e-pošti in spletnem klepetu.
Bliskovito hiter odziv
Običajno odgovorimo v roku 30 minut. Če se res mudi, pa nas preprosto pokličite.
99,9 % zadovoljstvo uporabnikov
Naše stranke visoko cenijo našo hitrost, zanesljivost in prijaznost.

Domenca je del mednarodne skupine DHH S.p.A.


Domenca je del mednarodne skupine DHH S.p.A.
Načini plačila


© 1999 – 2026 Webtasy, d.o.o.
Designed By Mighty Agency